باينانس تكشف دور مقابلات التوظيف الوهمية في سرقة 6.3 مليارات دولار
تحرير: جنى علي حمدان
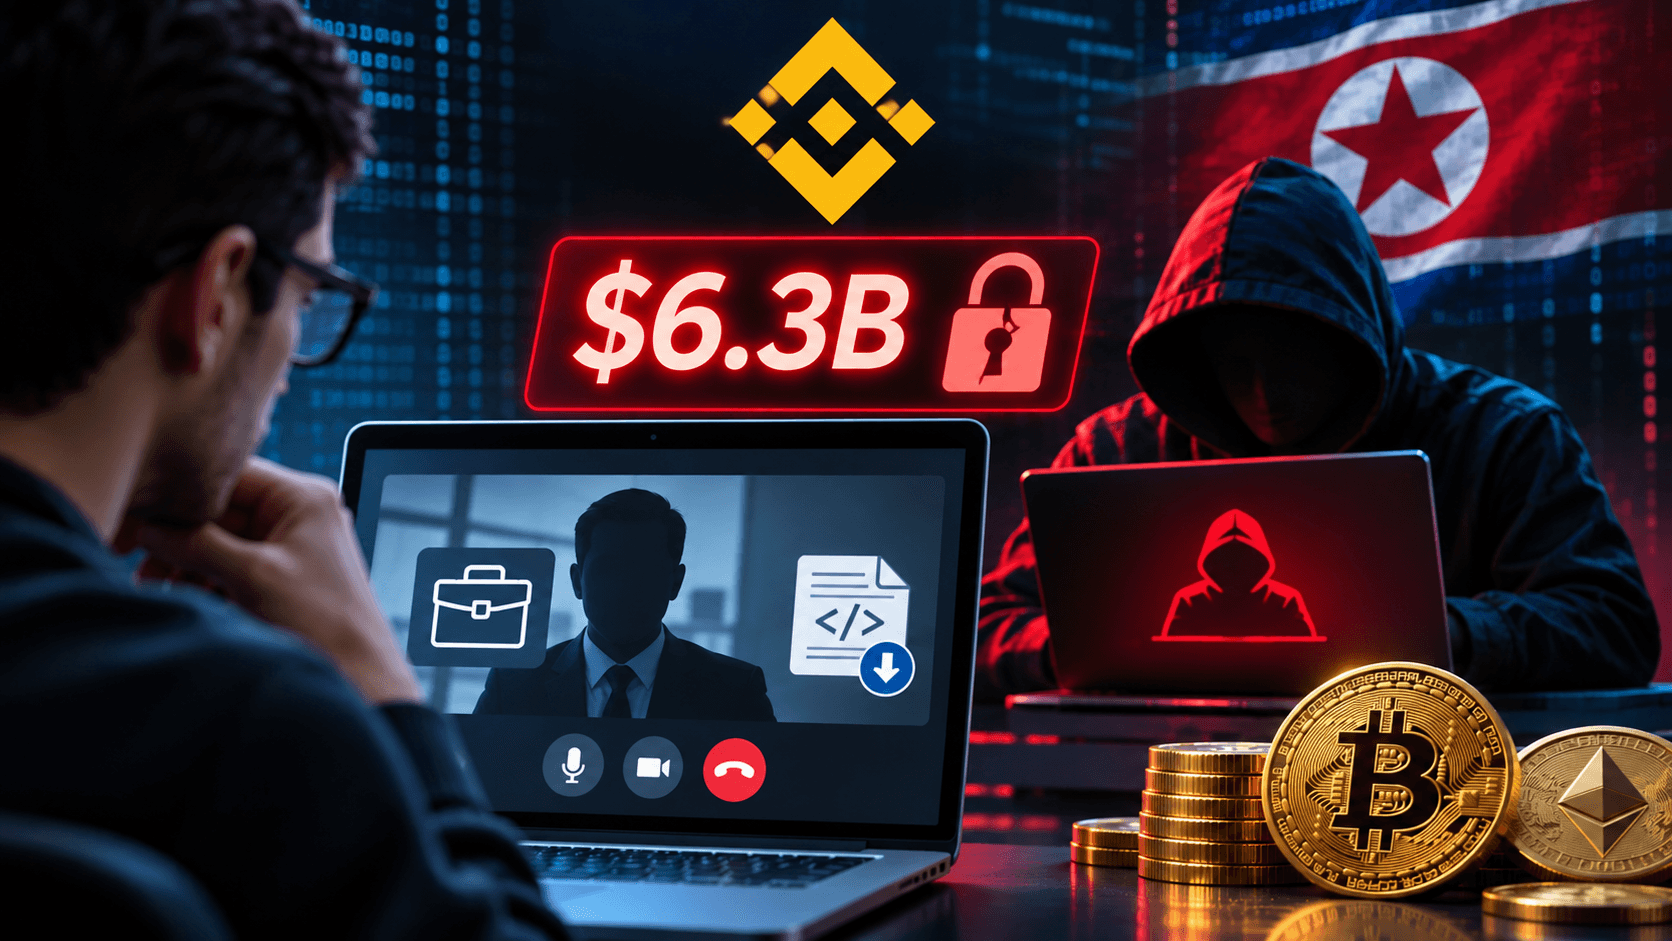
كشفت منصة باينانس للعملات المشفرة تفاصيل جديدة عن الهجوم الإلكتروني الذي أدى إلى سرقة أصول رقمية بقيمة 6.3 مليارات دولار، موضحة أن القراصنة استغلوا مقابلات توظيف وهمية وبرمجيات خبيثة وأدوات ذكاء اصطناعي داخلية لاختراق أنظمتها، بحسب وكالة بلومبيرغ، الثلاثاء 3 تشرين الثاني/نوفمبر.
وأفادت الشركة بأن العملية بدأت قبل أشهر من تنفيذ السرقة في 29 تشرين الأول/أكتوبر، عندما تواصل شخص ينتحل صفة مدير مشروع مع أحد مهندسيها عبر منصة للتوظيف، قبل إخضاعه لمقابلة مع شخص ادّعى أنه الرئيس التنفيذي لشركة وهمية.
وخلال المقابلة، طُلب من المهندس تحميل اختبار تقني تضمن برمجيات خبيثة، ما أتاح للمهاجمين الوصول إلى جهازه وتنفيذ أنشطة غير مصرح بها.
وبحسب تقرير باينانس، استغل القراصنة لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى أجهزة مهندسين آخرين يعملون على المحافظ الرقمية، تمهيدًا لتنفيذ عمليات تحويل غير مشروعة.
وقال الرئيس التنفيذي المشارك للشركة، ريتشارد تنغ، إن الهجوم لم يكن نتيجة خطأ واحد، بل حملة معقدة استمرت أشهرًا وجمعت بين الخداع الإلكتروني والبرمجيات الضارة وتقنيات الذكاء الاصطناعي.
واتهمت باينانس ومكتب التحقيقات الفيدرالي الأميركي قراصنة مرتبطين بكوريا الشمالية بالوقوف وراء العملية، فيما نفت بيونغ يانغ مسؤوليتها عن الاختراق.
وأعلنت الشركة تجميد أو اعتراض أصول رقمية بقيمة تقارب 2.85 مليار دولار، مؤكدة أنها ستتحمل الخسائر المالية بدلًا من المستخدمين، وأنها أعادت تكوين نحو 98% من الأصول المتأثرة حتى 31 تشرين الأول/أكتوبر.
كما عززت إجراءات الحماية وأعادت بناء الأنظمة المتضررة، مشيرة إلى أنها رصدت وأحبطت 57 محاولة هجوم إلكتروني يُشتبه بارتباطها بكوريا الشمالية خلال عام 2026.